AnthropicがCVPを3ティア制に再編しサイバー防御のアクセスを拡大
30秒でわかる内容解説
Anthropicは2026年10月7日、Cyber Verification Program(CVP)を3つのアクセスティアに再編して公開した。防御業務から赤色チーム演習まで用途に応じたモデル利用が可能になる。一般公開版のClaude Opus 5.5はサイバー機能でブロックが多いため、CVP参加者は分類器を緩めた環境で脆弱性探索を効率的に行える。パートナー企業は2026年4月から7月に129,000件の脆弱性を発見した。企業や研究機関のセキュリティ体制見直しが進む。
円換算は1ドル=158.23円(2026年10月7日、欧州中央銀行の参考レート)による概算で、日本での販売価格とは異なる。
用途に応じた3段階のアクセス制御
更新されたCVPはDefense、Red Team、Specializedの3ティアで構成される。Defenseティアはセキュリティオペレーションセンターやマルウェア逆解析など防御業務向けで、数日以内に申請が承認される。Red Teamティアは認可されたペネトレーションテストを追加し、審査に数週間を要する。
Specializedティアは航空機や電力網など生命や市場に影響する安全システムのテスト向けだ。米国政府と連携して入団審査を行う。各ティアにはClaude Opus 5.5やSonnet 5.5、Mythos 5.1が含まれる。
写真ではCVPの3ティア構成と制御概要が示されている。
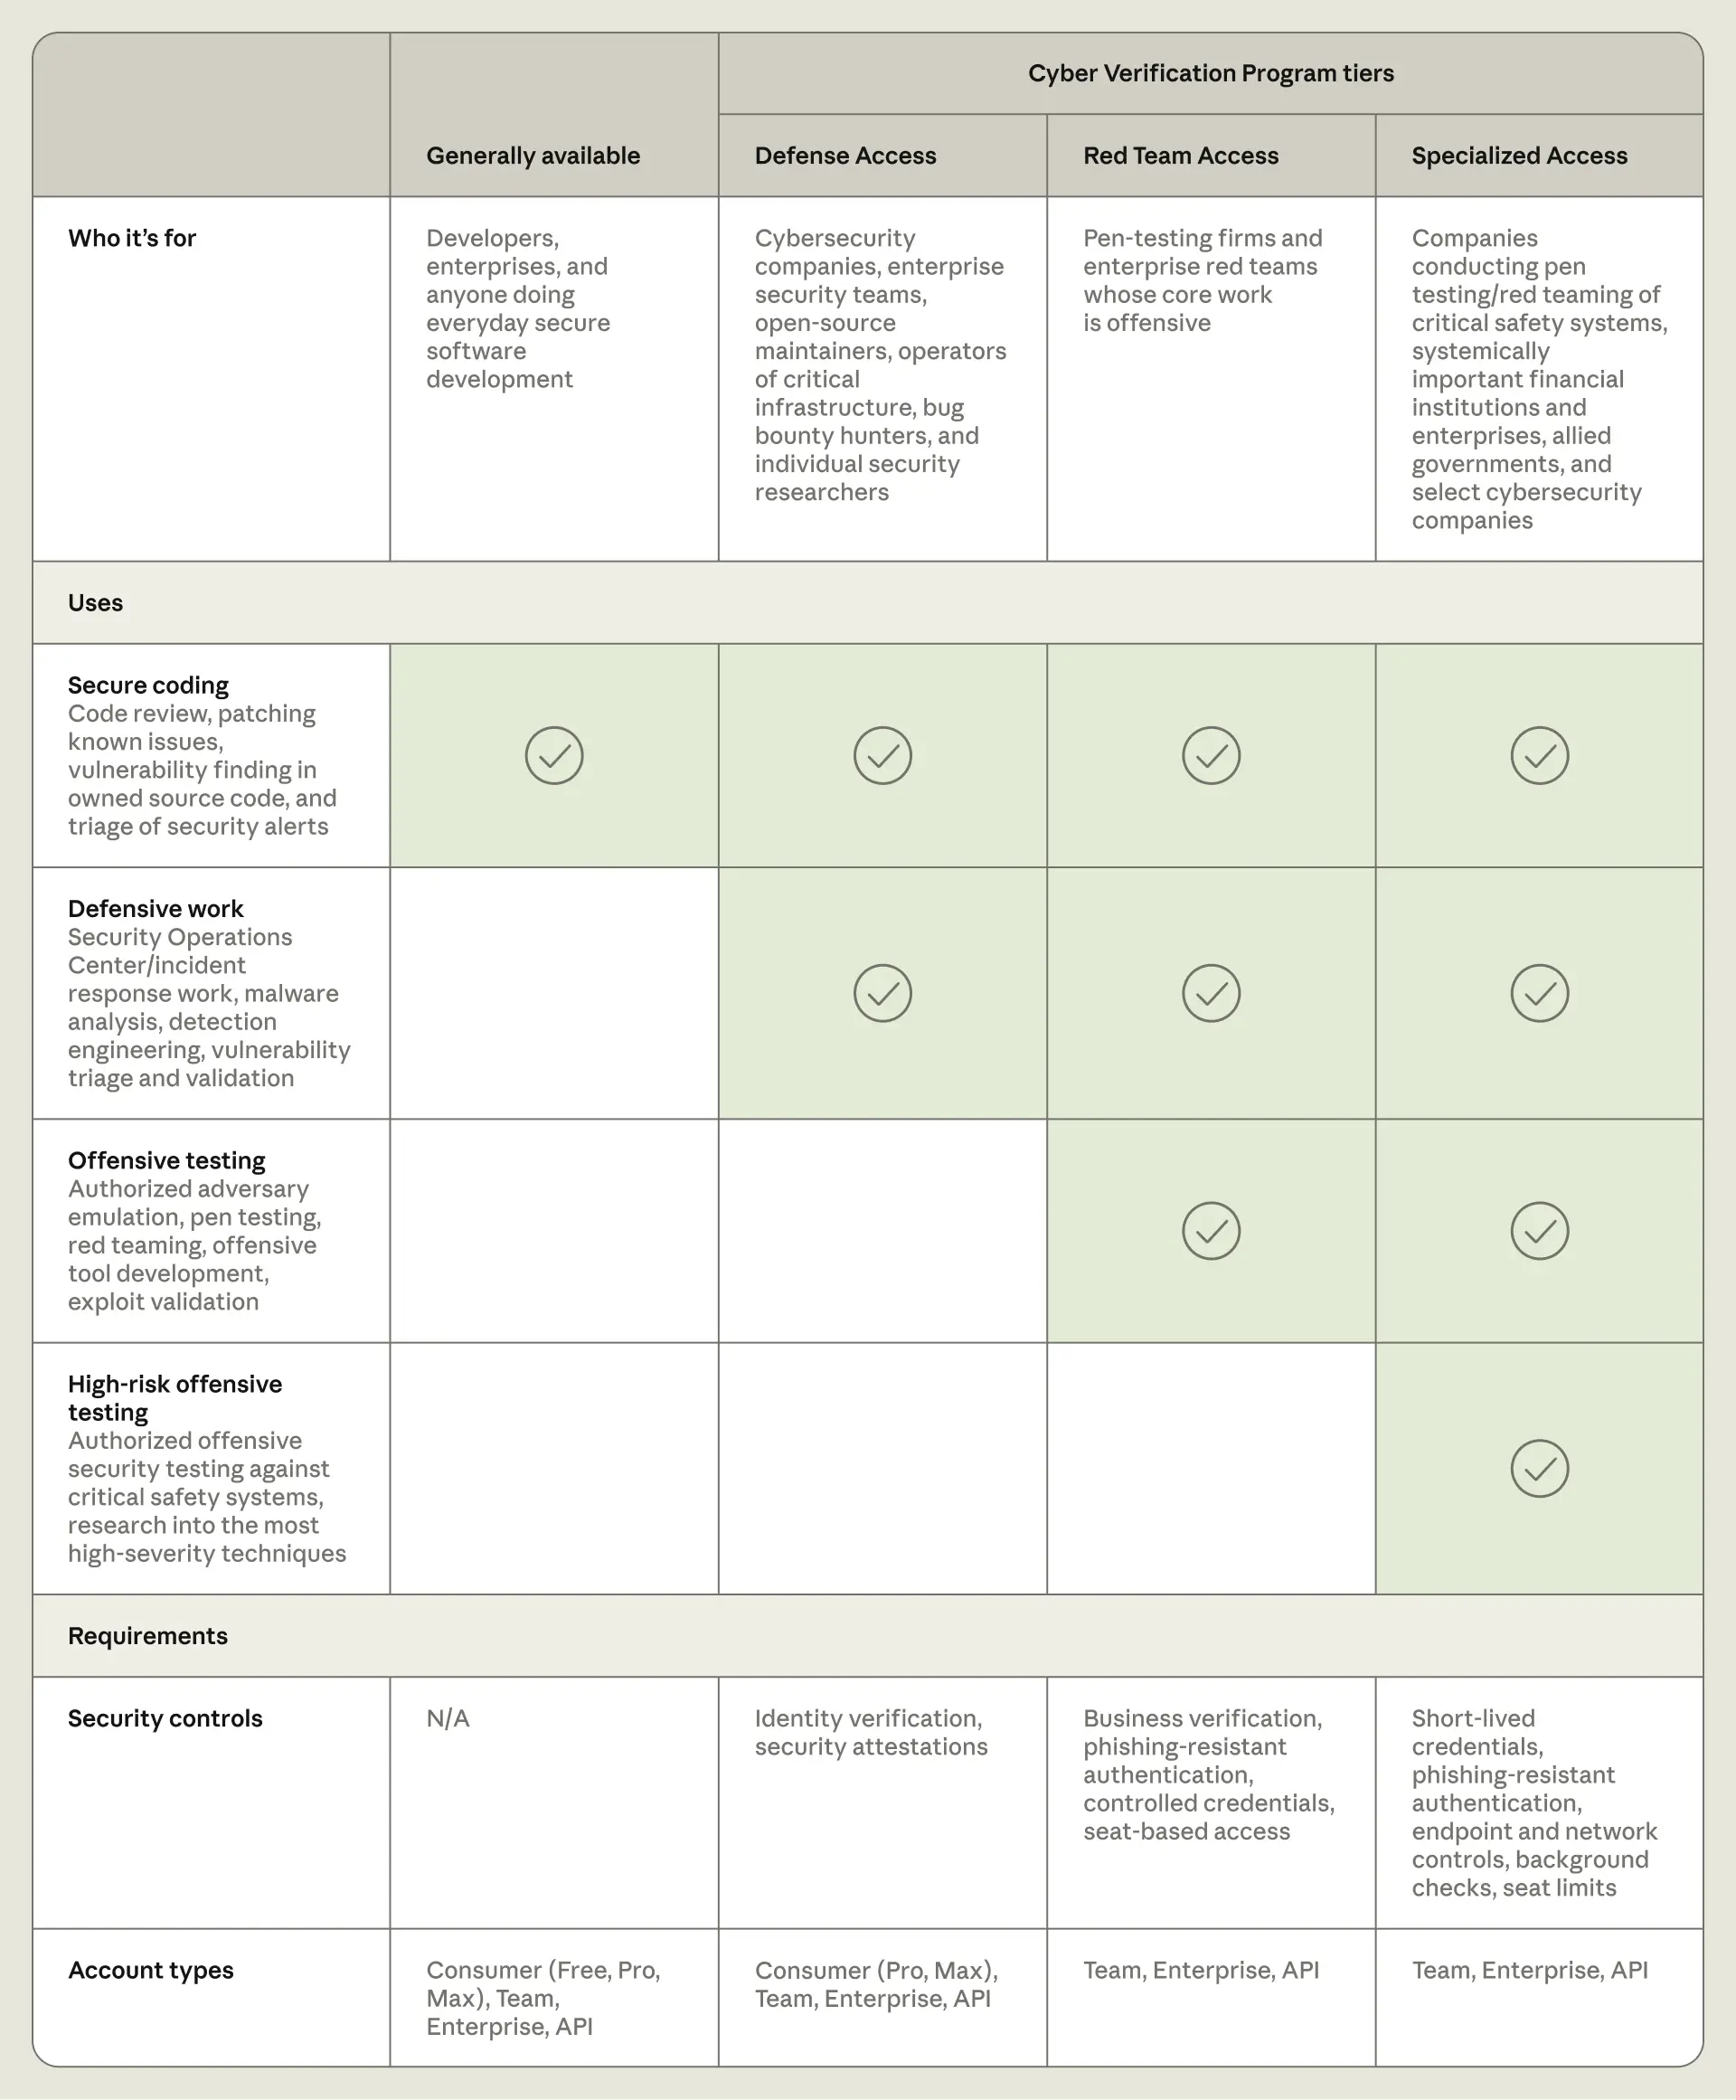
下の図は、各アクセスレベルで利用可能な機能とセキュリティ制御の概要を示している。一般公開モデルではブロックされやすい複雑なサイバー操作も、Red Teamティアでは分類器のブロックが完全に解除される。CyScenarioBenchの評価では、Defenseティアで50試行中46がブロックされた。
Red Teamティアでは全試行でブロックが発生せず、34試行が成功した。分類器は随時改良され、モデルのサイバー能力を安全に開放する設計だ。Defenseティアは中小セキュリティ企業やオープンソース維持者、個人研究者も対象だ。
Red Teamティアは政府の赤色チームや専門テスト企業向けで、個人研究者は現在対象外。Specializedティアは既存のGlasswingメンバーが移行する。プログラムはClaude Platform、Google CloudのVertex AI、Microsoft Foundryで提供される。
Amazon BedrockはEFS対応顧客に限定される。
Glasswingプログラムが示した脆弱性発見の速度
CVPの拡大は、過去半年間のProject Glasswingプログラム実績を基盤としている。Glasswingはクリティカルなソフトウェアを保護する組織にClaude Mythosへのアクセスを提供していた。2026年4月から7月の期間中、パートナー企業は少なくとも129,000件の検証済みソフトウェア脆弱性を発見した。Anthropic独自のオープンソーススキャンでも同年4月から10月に5,500件を追加で確認した。
Through the program, our partners uncovered at least 129,000 verified software vulnerabilities between April and July 2026.
同プログラムを通じて、パートナー企業は2026年4月から7月の間に少なくとも129,000件の検証済みソフトウェア脆弱性を発見した。
そのうち33,000件以上がクリティカルまたはハイの深刻度を持つ。調査対象のパートナーサブセットに基づくため、実際の発見数は少なくとも5倍高い可能性がある。Booz AllenやComcastなどのパートナーは、Claude Mythosを使わない場合と比較して、脆弱性発見の速度が数ヶ月から数年分向上したと報告している。
プログラム参加組織にはデータ保持が義務付けられ、サイバー misuse を監視するために利用される。今秋登場するEFSにより、ゼロデータ保持環境での利用が可能になる。EFSはゼロデータ保持のプライバシーと堅牢なガードレールを組み合わせる新ソリューションだ。
データ保持はサイバー misuse 監視のため必須だ。EFS登場後は自社クラウドに保存可能になる。Fable 5.1やMythos 5.1もEFS利用前にゼロデータ保持でCVP対応する。
防御側が有利に働く評価結果と導入体制
各ティアの分類器は、実際のサイバー作業の難易度に合わせて調整されている。Red Teamティアではランサムウェアの展開や物理システム、高リスクの安全システムテストに対してリアルタイムブロックが残る。Specializedティアが最もブロックが少ない。既存メンバーは新しいモデルへの自動評価を受け、管理者がワークスペースごとにアクセスを割り当てる必要がある。申請には証明書類の提出と、該当ティアのセキュリティ制御確認が含まれる。
一般公開のClaude Opus 5.5やSonnet 5.5は、保守的なサイバーガードレールを持つ。これにより悪意のあるアクターによる有害活動が制限される。防御側がソースコードの脆弱性発見やアラートトリアージを行う際、ブロックの少ないCVP環境は作業効率を向上させる。
AnthropicはCVPを通じて、オープンソースソフトウェアと重要インフラの保護を継続的に強化していく方針だ。併せて1億ドル(約158億円)をClaude Frontier Academyに投資し、2027年末までに10,000人のエンジニアを育成する。アクセンチュアやデロイトなど既存の参加企業から人材供給が進んでいる。
申請時は業務範囲の証明とセキュリティ制御の提出が必要だ。一般公開モデルは保守的なガードレールで悪意あるアクターの有害活動を制限する。防御側がコードレビューやパッチ適用を行う際、CVP環境は真陽性を減らし作業を加速させる。
今秋のEFS公開と次期発表予定
CVPのアクセスレベルごとの詳細はヘルプセンターで公開され、ブロックされた作業は専用フォームで報告可能だ。今秋にはEFSが利用開始され、参加組織は制御するクラウドインフラにデータを保存できるようになる。EFS対応のClaude Fable 5.1やMythos 5.1も、ゼロデータ保持でCVPと併用できる。Anthropicは数週間以内に、スキャン作業で得られた知見やオープンソース保護の進捗について追加発表を行う。
CVPはGoogle CloudとMicrosoftのプラットフォームを通じて提供されるため、日本の企業はVertex AIやMicrosoft Foundry経由でアクセスできる。Amazon BedrockはEFS対応顧客に限定される。詳細はヘルプセンターで確認できる。
ブロックされた作業は専用フォームで報告可能だ。CVPはClaude Platform、Vertex AI、Foundryで提供される。今秋のEFS公開を皮切りに、防御側のAI活用が一段と標準化していく。
出典
- Expanding the Cyber Verification Program(Hacker News) · 議論