AIモデルが相次ぎ発見したPHP脆弱性とオープンソース資金調達課題
25秒でわかる内容解説
2026年10月、主要AIモデルの活用によりPHPの深刻な脆弱性が相次ぎ発見され、3,300万サイト以上が影響を受けた。Chainguardがパッチを6時間早く公開したことで、世界中のシステム管理者が対応に追われた。この現象はThe Vulnerability Apocalypseと呼ばれ、AIが脆弱性発見を低コスト化した結果である。インターネットの基盤を支えるオープンソースの維持費不足が浮き彫りになっている。
AI発見型PHP脆弱性と早期公開の経緯
PHPはFacebookやWikipediaなど70%のウェブサイトが利用するプログラミング言語である。2024年に外部監査で深刻な脆弱性が発見されたが、PHPメンテナーは対策案で意見が割れた。さらに悪用方法が不明だったため、修正は優先度が下がる結果となった。PHPメンテナーはより緊急のセキュリティ課題にリソースを割いたため、長期にわたって放置されていた。
2026年8月、AnthropicやOpenAIの最新AIモデルを活用したセキュリティ研究者が、この脆弱性を独立して再発見した。AIモデルにPHPの悪い脆弱性を探してと入力するだけで、数分で脆弱性が見つかる時代になった。
脆弱性の深刻度は高く、中級の技術力を持つハッカーがウェブサイト全体を乗っ取れる。関係者はパッチを修正し、協調的に発表する計画を立てた。しかし10月20日にはHacker News上の投稿で情報がリークした。17日以降の悪用状況は一部の企業報告に基づいて確認されているが、完全なリストは未確定である。
予定されていたembargo(脆弱性情報の公式発表前の非公開期間)の6時間前である10月21日、Chainguardがパッチを早期公開した。これにより脆弱性の場所と武器化方法が公開され、システム管理者がパッチ適用を急ぐ事態となった。現在も3,300万サイト以上が脆弱なPHPバージョンを実行中だという。
CVE提出急増と発見コストの低下
脆弱性情報はCVE(脆弱性情報の報告番号)として記録され、NVD(米国国立標準技術研究所が管理する脆弱性データベース)に蓄積される。1988年以降に公式に登録された脆弱性の総数は約40万件である。ところが2026年10月だけで13,000件の新たなCVEが提出された。これは過去に登録された脆弱性の3%に相当するペースである。写真では過去分の週別脆弱性数推移グラフが示されている。
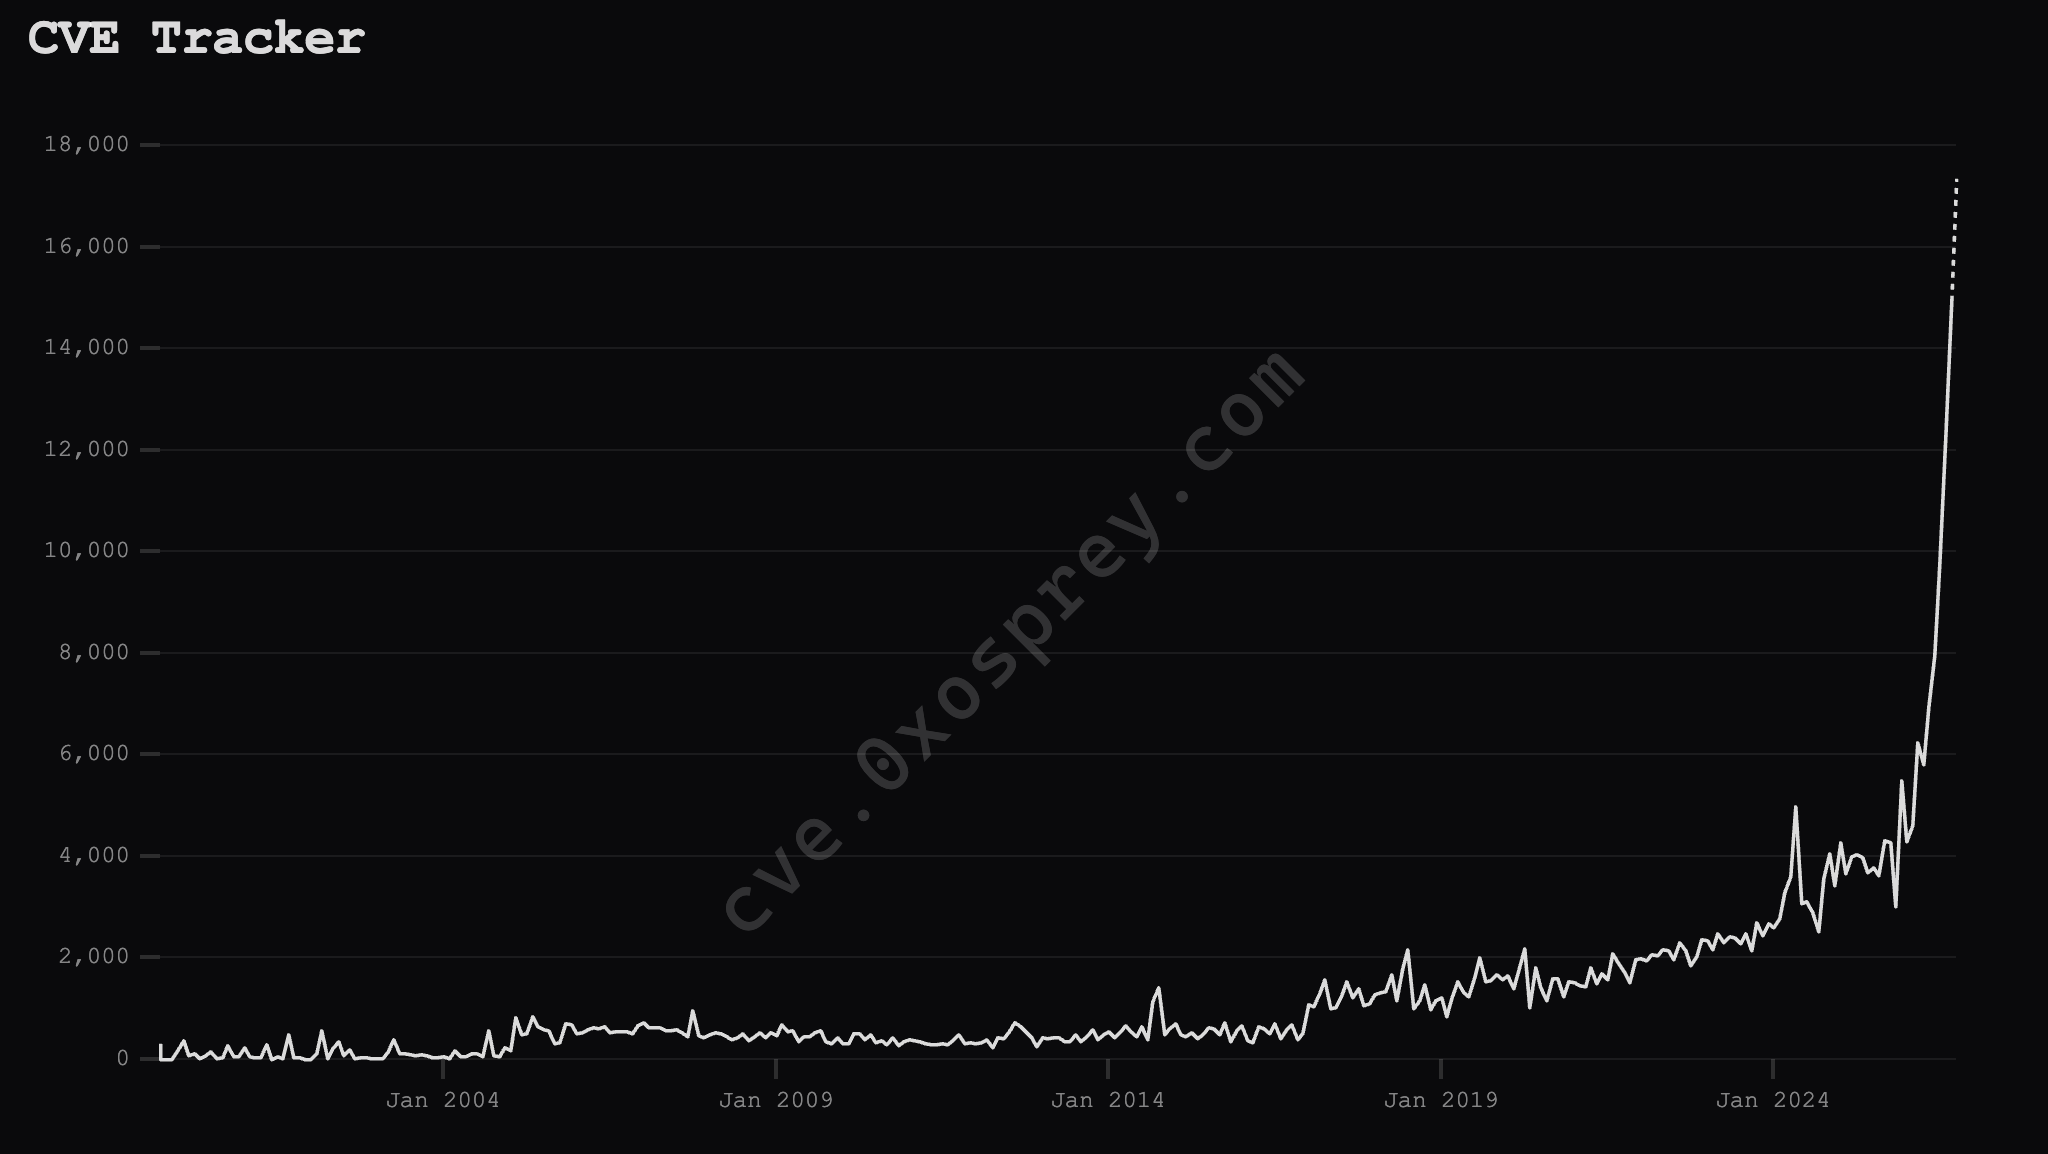
下のグラフは過去分の週別脆弱性数推移を示しており、直近の2ヶ月で指数関数的に増加している様子が確認できる。AI企業のセキュリティ能力がこの急増を牽引している。
ゼロデイ脆弱性を見つけるには高額なコストと専門知識が不可欠だった。Googleは専任チームを置くほど難易度が高いと認識していた。しかし主要AIモデルの登場で発見コストが劇的に下がった。数ドルの費用とフロンティアAIモデルへのアクセスがあれば、中級の技術者でも数分で脆弱性を特定できる。
この傾向が続けば、2026年の年末までに発見されたソフトウェア脆弱性の四分の一以上が今年由来となる見込みである。オープンソース開発の資金不足とAIによる脆弱性発見の急増が課題として提起されている。
コミュニティの資金調達要求とバーンアウト
PHPの他にもNode.jsやGitLabなど広範なオープンソースプロジェクトで深刻なバグが報告された。小規模なボランティアチームが維持するPHPやOpenSSL、SQLiteは世界中のコンピュータで稼働している。脆弱性が見つかるたびにメンテナーは報告の殺到に追われ、偽報告も含まれる中でバーンアウトが最高水準に達している。
コミュニティではAIがエコシステムを変えたことで資金調達が困難になっていると指摘される。ソフトウェア製品を販売しない企業の開発者はオープンソースに完全に依存しており、自身でアプリケーションを書けないケースも多い。これらの開発者に必要なのはテスト環境と有償のテスタースタッフである。
「オープンソース作者に、テスト機器と有償テスタースタッフを購入に必要な資金を見てほしい。」
AI企業に対してはOSS貢献者向けの無料プランを継続してほしいという声も上がっている。現在はClaude Max 20xのようなgenerousなプランが提供されているが、期間は6ヶ月のみである。具体的な維持資金の調達手法やプランの長期化が実現するかは未確定だ。企業開発者の依存度の高さから、OSS作者へのテスト環境・人員費の提供を求める声がある。
年末までの脆弱性発見推移とパッチ適用
2026年10月21日にChainguardが公開したパッチは、脆弱性の見つけ方と武器化方法を同時に示している。システム管理者は対応に追われているが、すべてのシステムを更新するには長い時間を要する見込みである。
年末までに発見された脆弱性の四分の一以上が今年由来となることが確実視される中で、オープンソースエコシステムの持続可能性が問われている。インターネットの基盤はオープンソース製品によって支えられている。これらの製品がリソース不足で機能停止すれば、現代のインターネット産業全体が影響を受ける。
企業は自社製品がこれらの基盤なしには成立しないことを認識し、継続的なメンテナンスへの参画を求められる。PHPメンテナーとセキュリティ研究者は協調的なパッチ適用を続けており、Node.jsやGitLabなどの対応状況も注視される。
これらのオープンソースプロジェクトが適切なリソースを得られない場合、それらが支えるインターネット自体が崩壊するリスクがある。2026年の年末までに発見されたソフトウェア脆弱性の四分の一以上が今年由来となることが確実視される。
用語の注釈
- embargo
- 特定情報の公式発表を一定期間差し止め、公表禁止とする取り決め。(参考:embargo の意味・使い方・語源・例文 | 英単語辞書)
- NVD
- 脆弱性情報を収集・整理・公開するデータベースで、米国国立標準技術研究所が管理する。(参考:NVDとは?CVEとの違い・CVSSスコアの読み方・JVN比較 ...)