Googleが報告したLLMJacking、100万ドル課金の攻撃経路
30秒でわかる内容解説
Google Threat Intelligence Groupは2026年、公開または盗難されたクラウドIDトークンやAPIキー(機械が呼び出す鍵)を悪用し、大規模言語モデル(LLM)の計算資源(AIの処理能力)を不正利用するLLMJackingの急増を報告した。1日の不正課金が10万ドル(約1,580万円)超に達した事例が複数確認された。APIキーや公開エンドポイント(外部から呼び出せる仕組み)を扱う読者には、不正利用の入口になり得る実態として関係する。
円換算は1ドル=158.29円(2026年11月3日、欧州中央銀行の参考レート)による概算で、日本での販売価格とは異なる。
数時間で膨らむ不正課金と侵入経路
Mandiantは2026年、大規模言語モデル(LLM)への企業のクラウドアクセスを乗っ取るLLMJackingの複数事故に対応した。攻撃者はクラウドやLLMプロバイダーを横断し、北米、南米、アジア太平洋の金融、リテール、技術、運輸で被害を広げた。
Google Threat Intelligence Group(GTIG)は、前線での侵入の裏にある犯罪エコシステムを分析した。複数の地域から活動する金銭目的の脅威クラスターを追跡した。
複数の調査で目立った入口は、公開または盗難されたクラウドIDトークンだとされた。IAM資格情報やService Accountキー、GitHub Personal Access Token、有効なセッショントークンが用いられた。これらはクラウドの権限情報、サービス用鍵、GitHubのアクセス鍵、ログイン状態の鍵だ。
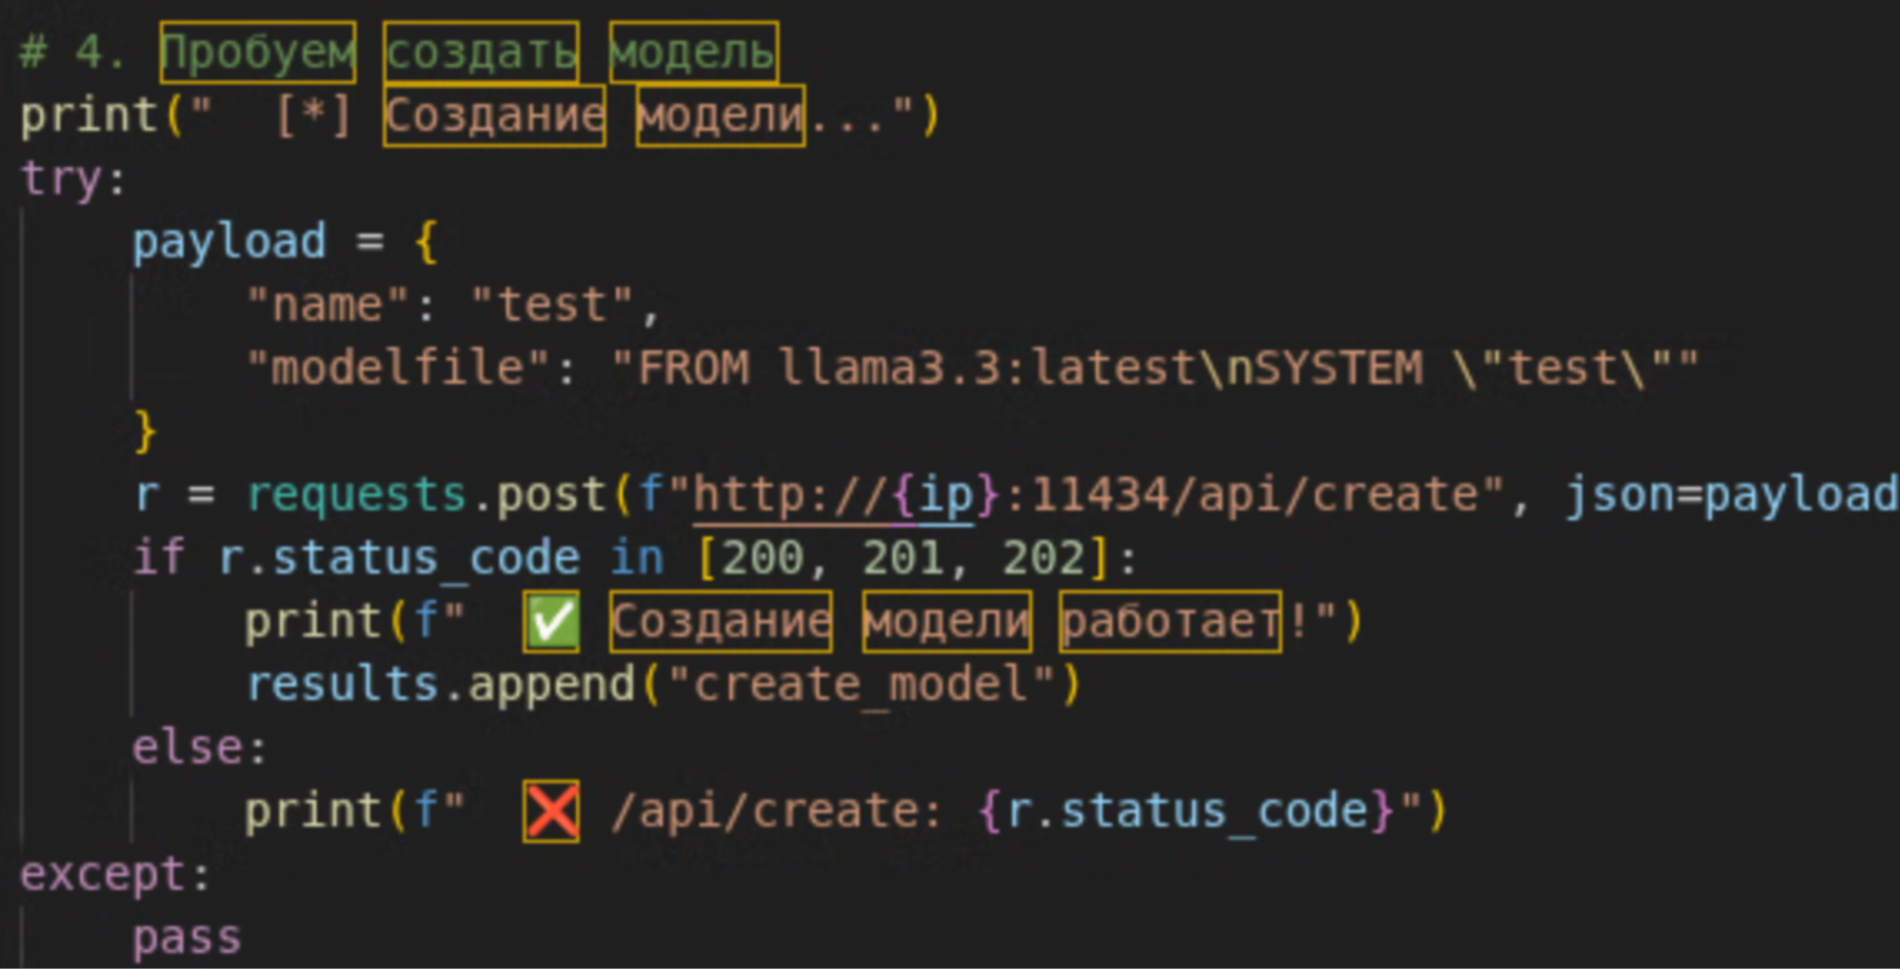
/api/createを呼び出して自分のモデルを実行できるかを調べ、防御されていないサービスが攻撃面とホスティング費用を増やす様子が示された。写真では、攻撃者が公開されたOllamaエンドポイントで自分のモデル登録を試す操作が見える。
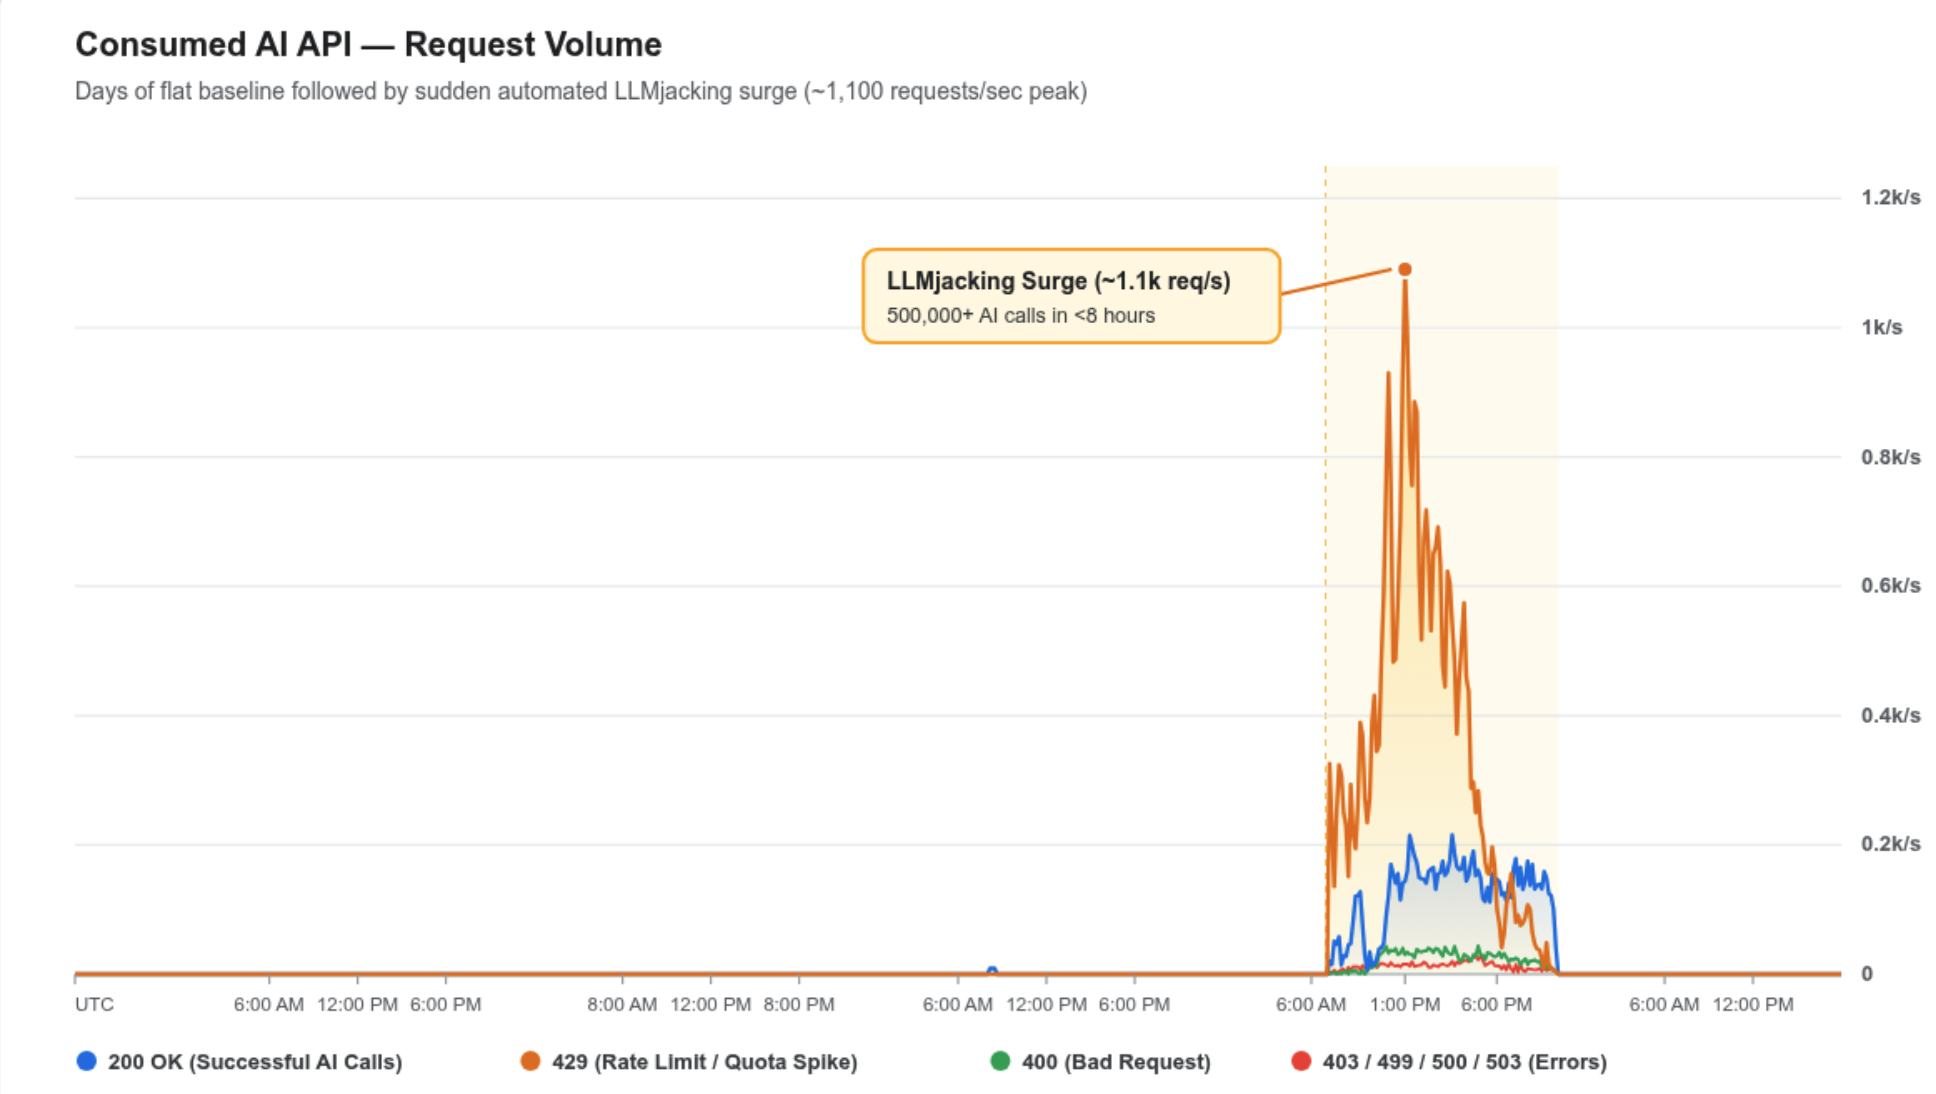
下の画像は、LLMJackingがAPI要求の急増として現れる利用量の変化をグラフで示す。ある組織では、アクセスを剥奪される前に累積で100万ドル(約1億5,800万円)の不正課金が記録された。従来の暗号通貨掘削のような緩やかな資源消費と違い、数時間で請求が跳ね上がる点が特徴として挙げられる。
侵入後の権限昇格とLLM Mixers
GTIGは、侵入役と収益化役の分業を追跡する。LLM Mixersは、不正なLLMアクセスを中継し、集約し、地下加入者へ再販売するゲートウェイだ。1件の調査では、2つの作戦群が侵害と収益化を調整していた。
LLM Mixers function as illicit routing gateways that proxy, aggregate, and resell unauthorized LLM access to underground subscribers.
LLM Mixersは、不正なLLMアクセスを中継し、集約し、地下加入者へ再販売する不正なゲートウェイとして機能する。
2026年中頃、UNC6993は設定を誤ったService Accountキーからクラウドインスタンスへ入り、LLM APIへの追加アクセスを得た。同グループはLLMユーザー向けポータルを装ったページで、有効なトークンを含むJSONを貼り付けさせ、多要素認証を回避した。
これらの侵入では、リポジトリやデータストアから秘密情報を探索し、不正なIAMアカウントやSSH公開鍵を注入する事例が確認された。LiteLLMゲートウェイでは、CVE-2026-40217の脆弱性で標準Virtual KeyがPROXY_ADMINへ昇格されたとされた。
収益化では、UNC6993は追加APIキー生成や関連サービス有効化で請求を積み上げた。別の攻撃者はPay-As-You-Go契約で被害者アカウントを使い、プレミアム基盤モデルで大量推論を開始した。
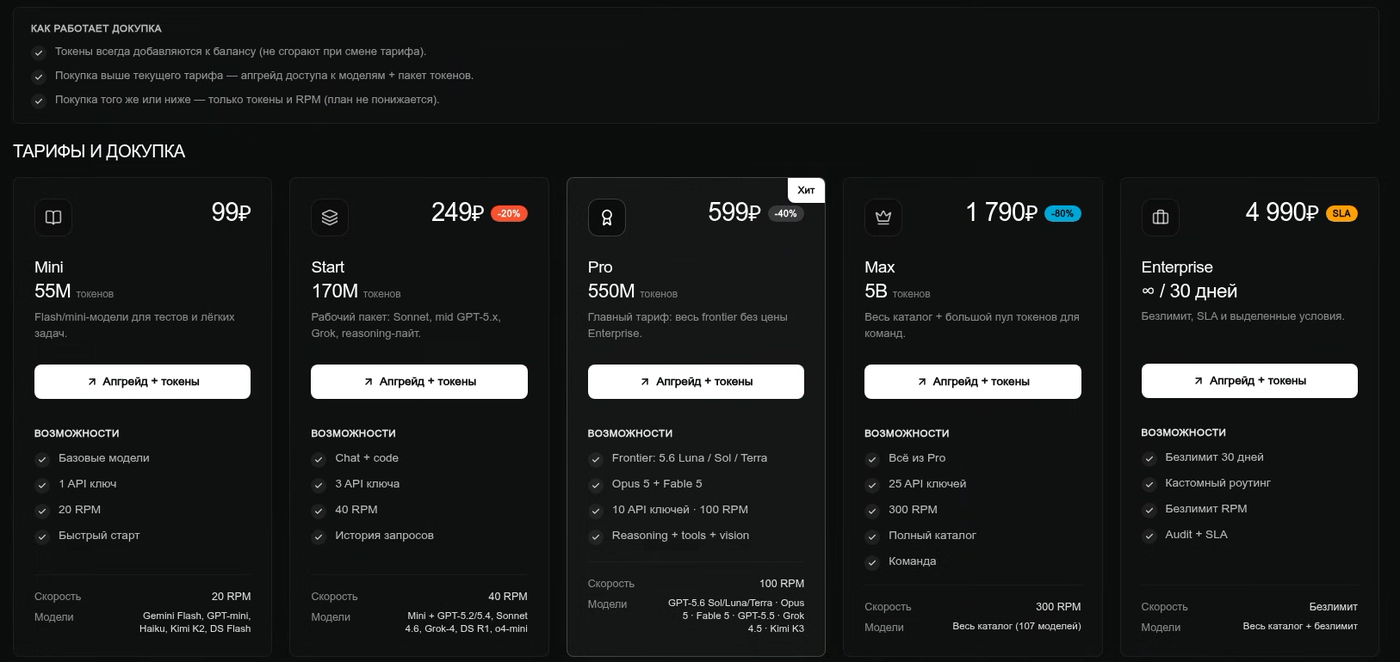
さらに別の攻撃者は、8時間未満で50万回以上のLLM API呼び出しを実行し、盗んだ第三者APIキーでトークン中継サービス「jet-night.com」を動かした。写真では、Jet Nightの料金表が表示され、月額約60ドル(約9,500円)の無制限プランが見える。
予算上限をめぐる批判とGoogleの指針
Hacker Newsでは、GoogleがAPIに既定の予算上限を設ければ防げるとの指摘が出た。その投稿は、従業員の意図しない過剰利用がクラウド収益構造に組み込まれているためだと批判した。Google Threat Intelligence Groupは、事故を防ぐ指針も公表している。
指針では、秘密情報を中央で管理し、権限を役割ごとに絞り、GitHubやGitLabで秘密キーを自動走査することが挙げられる。LLMサービスにはモデル単位の利用上限(クォータ)と支出上限を置き、devとprod(開発環境と本番環境)でAPIキーを分けることも求められている。
検知面では、max_tokens=1のような低量リクエストを監視し、LiteLLMなどのモデルプロキシを速やかに更新することが推奨されている。Google Security Operationsでは、新規サービスアカウント作成やSSHキーに関するルールが提供されている。
ローカルLLMやゲートウェイを運用する読者にとって、公開エンドポイントの点検や予算警告が備えに含まれる。キーの権限範囲を縮小することも、Googleが示した不正請求への備えとして挙げられる。攻撃者は、被害者が気づく前に上位モデルを呼び出すと報告されている。
LLM Mixersが続く地下再販売市場
GTIGは、LLM Mixersによる即時で高収益な収益化を攻撃の動機として挙げる。攻撃者は従来の暗号通貨掘削よりLLMJackingを優先すると、GTIGは予測する。企業が上位モデルやエージェント型ワークフロー(AIが自律的に作業する仕組み)を本番環境へ組み込むほど、攻撃者は公開APIトークンを狙う自動偵察を洗練するとみられる。
その結果、攻撃者はモデルルーティングの中間ソフトウェアの脆弱性へ狙いを絞るとみられる。侵入役と収益化役の分業は地下再販売市場を支え、被害者が検知する前に企業側の利用上限(クォータ)を吸い出す仕組みとして残る。
検知が遅れた場合の備えとして、AWSではbedrock.amazonaws.comの監査ログが挙げられる。AzureではMicrosoft.CognitiveServices、GCPではaiplatform.googleapis.comの監視も示された。GTIGは、この活動に関わるIOC(侵害指標)を、登録ユーザー向けGTI Collectionで共有している。
用語の注釈
- LiteLLM
- 100以上のLLMを統一APIで呼び出すゲートウェイ。乗っ取り被害が報告された。(参考:【緊急】月間9500万DLのLiteLLMが乗っ取られた。インストール ...)