AsusルーターVPN設定ファイル脆弱性とマザーボードメモリバグのファームウェア更新
25秒でわかる内容解説
2026年10月3日、Asusは自作PCユーザーが利用するルーターとマザーボードの脆弱性に対してファームウェアとBIOSの修正パッチを提供した。VPN設定ファイルのインポート機能で任意コマンド実行が可能となる深刻なバグと、マザーボードのシステムメモリを読み書きできる物理攻撃用バグが対象だ。Web管理ページから設定ファイルを読み込む自作派にとって、ルーターのセキュリティはネットワーク全体の要となる。
設定ファイルインポートでコマンド実行を許す脆弱性
脆弱性の入口はルーターのWeb管理ページ経由の設定ファイルインポートである。ユーザーがアップロードしたVPN設定ファイル内の整形されたテキストが、データではなくコマンドとして誤認識される。CVSS 4.0基準で9.4のCVE-2026-14157と、8.9のCVE-2026-13313が該当する。CVSSは脆弱性の深刻度を10点満点で評価する共通脆弱性評価システムである。
後者はデバッグコードを活用し、ログインした攻撃者がTelnetを有効化する。Telnetはネットワーク経由で遠隔からPCやルーターを操作するための古いプロトコルである。root権限でコマンドを実行できる可能性がある。Asusは信頼できるソースからのファイルインポートを推奨している。
ルーターはVPNプロバイダから設定ファイルを読み込んでクライアントとして動作する。設定ファイル内の改行や空白がフォーマット命令として解釈される。2024年にVulnCheckが指摘したCVE-2024-0401と同様、OVPNプロファイルが利用される。OVPNはOpenVPNクライアントがVPNサーバーへ接続する際の各種設定を記録したテキストファイルの拡張子である。
このバグはPCやスマホのアプリではなく、ルーター自体に設定を読み込む自作派ユーザーに直接影響する。AyySSHushキャンペーンでは認証バイパスとコマンドインジェクションで9,000台以上のルーターにバックドアが仕込まれた経緯がある。ファームウェアシリーズは3.0.0.6_102が対象となる。
繰り返されるOVPN経路とマザーボードの物理攻撃経路
Telnetバグは3.0.0.4_386と3.0.0.4_388シリーズにも波及する。この脆弱性は2024年にVulnCheckが指摘したCVE-2024-0401と同じ経路を利用する。Asusルーターは設定ファイルの読み込み機能が繰り返し弱点となっている。同じ修正で13機種のマザーボードのBIOSも更新された。
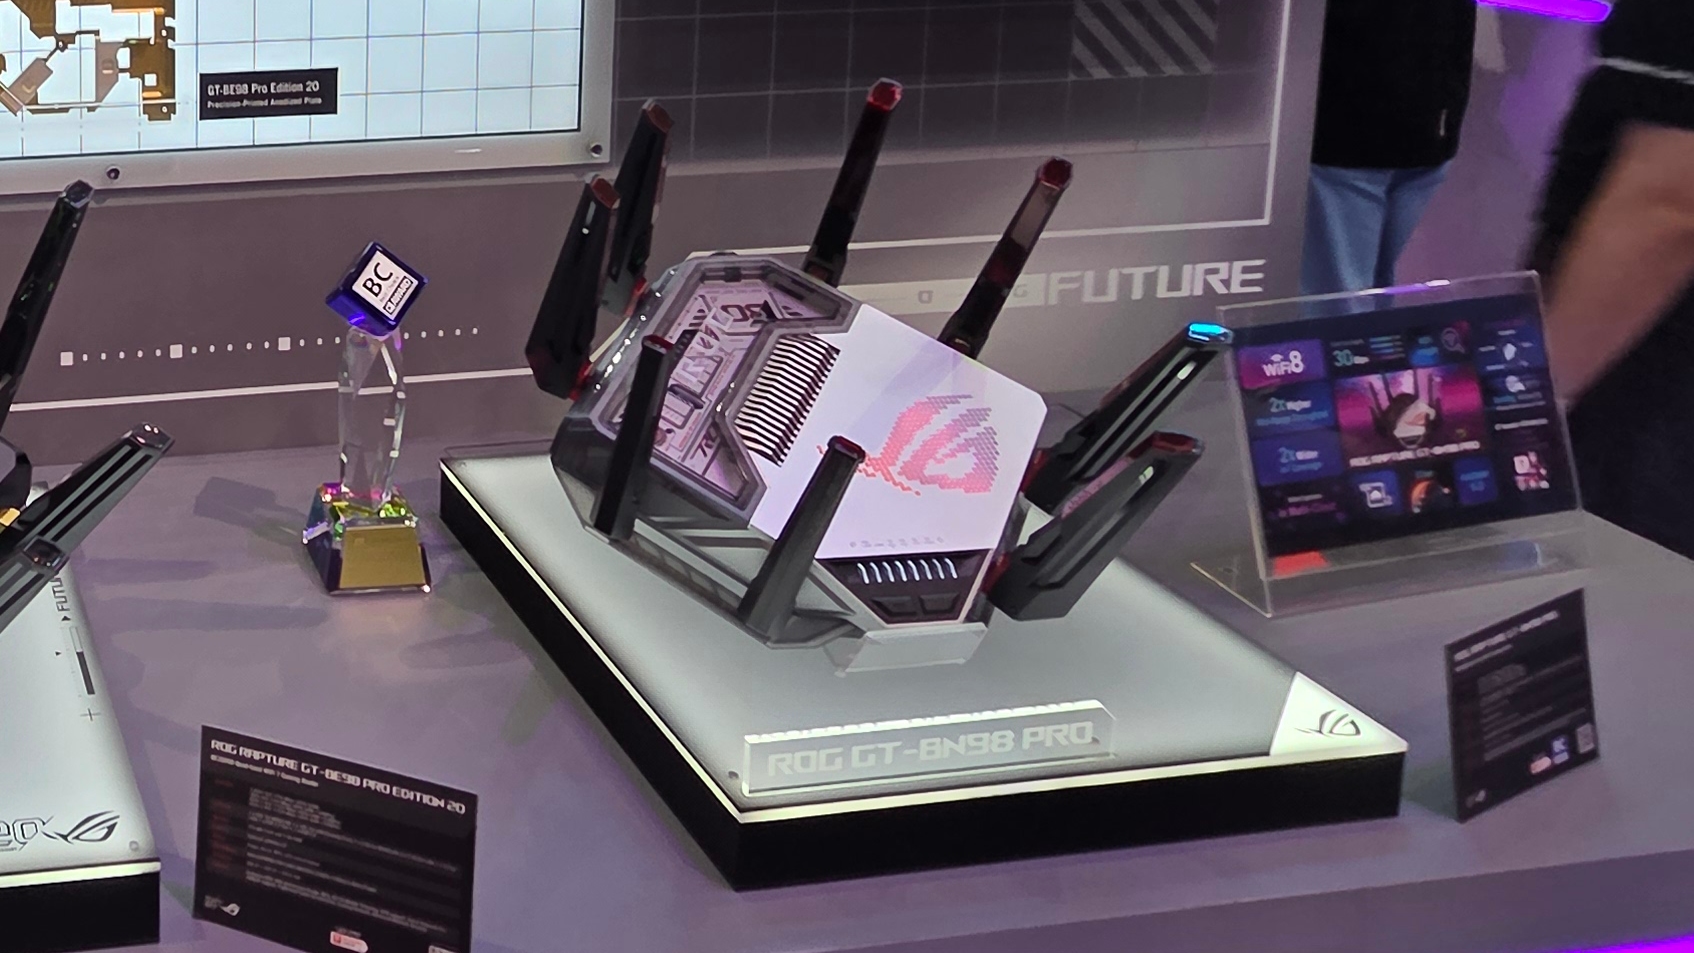
BIOSはマザーボードのハードウェア初期化や起動制御を行う基本入力出力システムである。Z390やC246シリーズが対象で、物理的に近い攻撃者が特別に作成したデバイスを挿入するだけでメモリ操作が可能だ。下の画像はAsus ROG Raptureのルーターである。
物理アクセスが必要なため、セキュリティスコアは7.0とルーターより低い。WS Z390 Proは1502、他12機種は2203へ更新する。AyySSHushキャンペーンでは認証バイパスとブルートフォース攻撃で9,000台以上のルーターにバックドアが仕込まれた経緯がある。
設定ファイルインポートは人気ブランドゆえに標的になりやすい構造だ。攻撃者はソーシャルエンジニアリングで管理者を誘導する。バックドアはファームウェア更新後も残存する。このため、自作PCユーザーはネットワーク内の端末からスクリプトを実行する際、ソースの信頼性を確認する必要がある。
| 製品 | BIOSバージョン |
|---|---|
| WS Z390 Pro | 1502 |
| 他12機種 | 2203 |
コミュニティ反応とAyySSHushキャンペーンの教訓
資料によるとコミュニティの反応は確認されていない。Asusは管理者パスワードを10文字以上、英数字と記号を混ぜたものにするよう指示している。 ローカルネットワーク内で信頼できないソースのツールやコマンドを実行しない対策も示された。
Asus recommends a strong, unique admin password with at least 10 characters, with a mix of uppercase letters, numbers, and symbols.
Asusは10文字以上、英数字と記号を混ぜた強力な管理者パスワードを推奨している。
攻撃者がソーシャルエンジニアリングで管理者を騙す手法も指摘されている。自作PCユーザーはネットワーク内の端末からスクリプトを実行する際、ソースの信頼性を確認する必要がある。2024年にVulnCheckが指摘したCVE-2024-0401では、OVPNプロファイルが同一の経路として利用された。
AsusのWeb管理ページは設定ファイルインポート機能を中心に脆弱性が集中している。3.0.0.4_386と3.0.0.4_388シリーズもTelnetバグの対象である。ファームウェアのダウンロードはAsusサポートページから可能だ。影響を受けるルーターファームウェアシリーズは3.0.0.6_102などである。
マザーボード13機種では物理的に近い攻撃者が特別に作成したデバイスを挿入してシステムメモリを読み書きできる。このバグはCVSS 7.0に評価される。対応BIOSバージョンはWS Z390 Proが1502、他12機種が2203である。
ライフサイクル終了したルーターには新しいファームウェアが提供されない。ユーザーは強力なログインとWi-Fiパスワード設定でリスク低減を図る必要がある。Asusサポートページから最新の修正プログラムを取得できる。
EOLルーターと日本市場における対応方針
資料に日本独自の発売情報や価格記載はない。ライフサイクル終了に達したルーターには新しいファームウェアが提供されない。ユーザーは強力なログインとWi-Fiパスワード設定でリスク低減を図る必要がある。Asusサポートページまたは製品ページから対応ファームウェアを取得できる。
自作PCユーザーはネットワークの要であるルーターの更新を優先すべきである。管理者パスワードは10文字以上、英数字と記号を混ぜた独自のものが必要だ。影響マザーボードのWS Z390 Proは1502、他12機種は2203へ更新する。
Web管理ページ経由の設定ファイルインポートを繰り返しの弱点とするAsusのセキュリティ構造は、今後も注視される。3.0.0.4_386シリーズもTelnetバグの対象である。物理的に近い攻撃者が特別に作成したデバイスを挿入するだけでメモリ操作可能なマザーボードの脆弱性は、PCケース内の配線作業中に発生する可能性がある。
2026年10月3日より公開されているファームウェアを適用すれば、3.0.0.6_102シリーズのルーターと13機種のマザーボードの脆弱性は解消される。
用語の注釈
- CVSS
- 情報システムの脆弱性に対する深刻度を評価するための世界共通の指標である。(参考:CVSSとは?スコアの見方と深刻度の評価基準を解説【最新v4 ...)
- Telnet
- ネットワーク経由で遠隔のPCやルーターをコマンド操作する古くからのプロトコルである。(参考:Windows OSの「Telnet」クライアントの使い方:Tech TIPS ...)
- OVPN
- OpenVPNクライアントがVPNサーバーへ接続する際の各種設定を記録したテキストファイルの拡張子である。(参考:OpenVPN設定ガイド【2026年最新】Windows・Mac・iPhone ...)
- BIOS
- マザーボードのハードウェア初期化や起動制御を行う基本入力出力システムである。(参考:BIOS(バイオス)とは?基本的な知識やBIOS設定画面の起動 ...)